
Scale
VPC를 추가할 때마다 연결 작업이 늘어납니다
새 VPC를 붙일 때마다 통신이 필요한 기존 VPC 각각과 peering을 만들고 양쪽 route table을 고쳐야 합니다. Peering은 transitive routing을 지원하지 않아 중간 VPC를 거쳐 통신할 수도 없습니다.

AWS Transit Gateway · 리전 허브
Transit Gateway는 VPC, VPN, Direct Connect, SD-WAN 어플라이언스를 하나의 허브에 붙이는 Layer 3 라우터입니다. 각 네트워크는 Transit Gateway에만 연결하면 되므로 VPC마다 peering이나 VPN을 따로 만들 필요가 없습니다. 트래픽 양에 따라 자동으로 확장되고, 고가용성은 AWS가 관리합니다.
Customer challenges
VPC와 계정이 늘어나면 1:1 연결 방식으로는 네트워크를 일관되게 운영하기 어려워집니다.
Scale
새 VPC를 붙일 때마다 통신이 필요한 기존 VPC 각각과 peering을 만들고 양쪽 route table을 고쳐야 합니다. Peering은 transitive routing을 지원하지 않아 중간 VPC를 거쳐 통신할 수도 없습니다.
Hybrid
VPC마다 Site-to-Site VPN이나 Direct Connect virtual interface를 따로 만들고 관리해야 합니다. VPC가 늘수록 온프레미스 라우터의 터널과 BGP 세션도 함께 늘어납니다.
Control
어떤 VPC끼리 통신하는지가 각 VPC의 peering과 route table에 나뉘어 있어 운영과 개발 환경을 일관되게 나누고 점검하기 어렵습니다. 인터넷 egress와 검사 장비도 VPC마다 따로 두게 됩니다.
Benefits
VPC가 늘어나면 1:1 연결은 관리가 어려워집니다. Transit Gateway는 연결 구조를 허브 하나로 모읍니다.
Scale
VPC peering은 transitive routing을 지원하지 않아 VPC 100개를 full mesh로 잇으려면 연결 4,950개가 필요합니다. Transit Gateway에서는 VPC마다 attachment 하나만 만들면 됩니다.
Hybrid
VPN과 Direct Connect를 Transit Gateway에 붙이면 연결된 모든 VPC가 이를 함께 사용합니다. VPC peering 구성에서는 온프레미스 연결을 VPC마다 따로 만들어야 합니다.
Control
Route table을 여러 개 만들어 attachment 그룹을 서로 격리할 수 있습니다. RAM으로 다른 계정과 공유해 네트워크 팀이 중앙에서 관리합니다.
How it works
Transit Gateway는 패킷의 목적지 IP를 보고 다음 홉 attachment를 고르는 리전 단위 가상 라우터입니다.
VPC, Site-to-Site VPN, VPN Concentrator, Direct Connect gateway, Connect, peering, Client VPN, network function attachment를 붙일 수 있습니다. VPC attachment는 AZ마다 subnet 하나를 지정하며, attachment가 없는 AZ의 리소스는 Transit Gateway에 도달하지 못합니다.
기본 route table이 하나 있고 추가로 만들 수 있습니다. 가장 구체적인 경로가 먼저 선택되며, 같은 CIDR이면 static route가 propagated route보다 우선합니다.
Association은 attachment가 어느 route table로 경로를 찾을지 정하며, attachment마다 하나만 가능합니다. Propagation은 attachment의 경로(VPC CIDR, BGP로 받은 경로)를 하나 이상의 route table에 자동으로 넣는 동작입니다.
격리할 VPC 그룹마다 route table을 두고, 공유 서비스 VPC만 여러 route table에 propagation하면 "서로는 격리, 공유 서비스는 접근" 구조가 됩니다. Blackhole route로 특정 대역을 차단할 수도 있습니다.
Key features
같은 리전 또는 다른 리전, 다른 계정의 Transit Gateway와 peering합니다. Peering attachment에는 static route만 쓰며, 리전 간 트래픽은 AES-256으로 암호화됩니다.
출처VPC나 Direct Connect attachment를 transport로 삼아 SD-WAN 등 서드파티 어플라이언스와 GRE 터널과 BGP로 연결합니다. Connect peer 하나는 최대 5 Gbps이며, attachment당 peer 4개로 최대 20 Gbps까지 ECMP로 묶을 수 있습니다.
출처연결된 VPC subnet 사이에서 multicast 라우터 역할을 합니다. IGMPv2와 static 멤버십을 지원하며, Direct Connect·VPN·peering·Connect attachment로는 multicast를 보내지 않습니다.
출처Transit Gateway를 지나는 IP 트래픽을 CloudWatch Logs, Amazon S3, Firehose로 보냅니다. No route, blackhole, MTU 초과로 버려진 패킷 수 같은 필드를 제공합니다.
출처저대역폭(사이트당 100 Mbps 이하) 원격 사이트 최대 100개를 Transit Gateway attachment 하나로 받습니다. BGP 라우팅만 지원하고 ECMP는 지원하지 않습니다.
출처기본은 송신 attachment 소유 계정이 data processing 요금을 냅니다. Metering policy로 이를 목적지 attachment 소유자나 Transit Gateway 소유자에게 배분할 수 있으며, attachment 시간 요금과 multicast에는 적용되지 않습니다.
출처Client VPN endpoint를 중간 VPC 없이 Transit Gateway에 직접 연결합니다. 원격 사용자가 여러 VPC와 온프레미스에 접근할 때 원래 클라이언트 IP를 유지합니다.
출처목적지 IP뿐 아니라 출발지 IP, 포트, 프로토콜로 트래픽을 분류해 다른 route table로 보냅니다. Attachment에는 policy table과 route table 중 하나만 연결하며, 추가 요금은 없습니다.
출처Compare
| 항목 | VPC Peering | Transit Gateway | Cloud WAN |
|---|---|---|---|
| 연결 구조 | VPC 두 개를 잇는 1:1 연결이며 transitive routing을 지원하지 않습니다. | 리전 허브에 attachment를 붙이는 hub-and-spoke 구조입니다. | 정책에 지정한 리전마다 core network edge가 생기고 서로 full mesh로 peering됩니다. |
| 범위 | 같은 리전, 다른 리전, 다른 계정 VPC를 연결합니다. | 리전 리소스입니다. 다른 리전과는 peering으로 연결합니다. | 여러 리전과 온프레미스를 하나의 글로벌 네트워크로 묶습니다. |
| 라우팅 설정 | 각 VPC route table에 peering 경로를 넣습니다. | Route table의 association과 propagation으로 관리합니다. Peering 경로는 static route로 넣습니다. | JSON core network policy에 원하는 상태를 선언하면 Cloud WAN이 구성합니다. |
| 세분화 | VPC 쌍마다 연결 여부로 결정합니다. | Route table을 여러 개 만들어 attachment 그룹을 격리합니다. | Segment(전역 VRF와 비슷한 routing domain)로 리전에 걸쳐 일관되게 격리합니다. |
| 온프레미스 연결 | VPC마다 VPN이나 Direct Connect를 따로 연결해야 합니다. | VPN, Direct Connect gateway, Connect를 붙이면 모든 VPC가 함께 씁니다. | VPN과 Connect attachment로 연결하며, 같은 리전의 Transit Gateway와 peering할 수 있습니다. |
| 적합한 경우 | 관리 대상 VPC가 10개 미만이고 비용과 성능이 가장 중요할 때입니다. | 한 리전에 많은 VPC와 하이브리드 연결을 모을 때입니다. | 여러 리전에 걸친 네트워크를 정책 하나로 운영할 때입니다. |
Use cases & reference architecture
운영, 개발 같은 VPC 그룹마다 route table을 두어 서로는 통신하지 못하게 하고, 공유 서비스 VPC와 VPN 연결만 모든 그룹이 쓰게 합니다. 그룹 구성이 바뀌어도 association과 propagation만 고치면 됩니다.
출처VPC에 둔 SD-WAN 어플라이언스를 Connect attachment로 Transit Gateway에 붙입니다. GRE 터널 위 BGP로 지점 경로와 VPC 경로를 주고받으며, Direct Connect attachment를 transport로 쓸 수도 있습니다.
출처Inter-Region peering으로 리전마다 있는 Transit Gateway를 연결해 DNS, Microsoft Active Directory, IPS/IDS 같은 공유 서비스를 여러 리전의 VPC가 함께 씁니다.
출처Multicast가 필요한 애플리케이션을 별도 하드웨어 없이 AWS에서 운영합니다. 수요에 따라 VPC와 수신 인스턴스를 늘릴 수 있습니다.
출처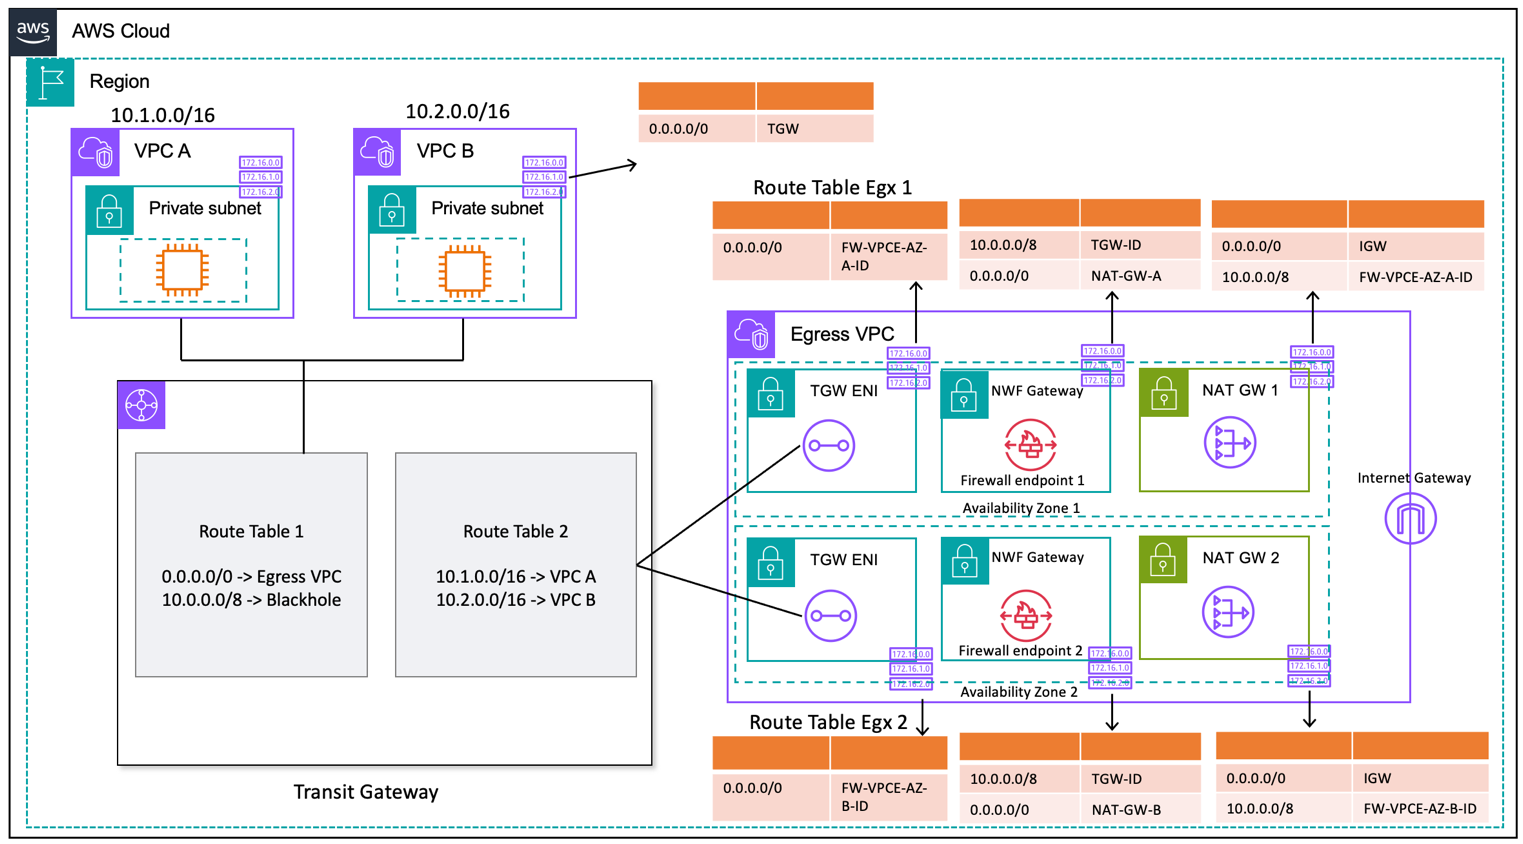
워크로드 VPC에는 internet gateway를 두지 않고 기본 경로(0.0.0.0/0)를 Transit Gateway로 보냅니다. Transit Gateway route table의 static route가 이 트래픽을 NAT gateway가 있는 egress VPC로 보내고, VPC 간 통신은 blackhole route로 막을 수 있습니다. 상태 기반 방화벽을 거치게 하려면 검사 VPC attachment에 appliance mode를 켜거나 Network Firewall network function attachment를 씁니다.
출처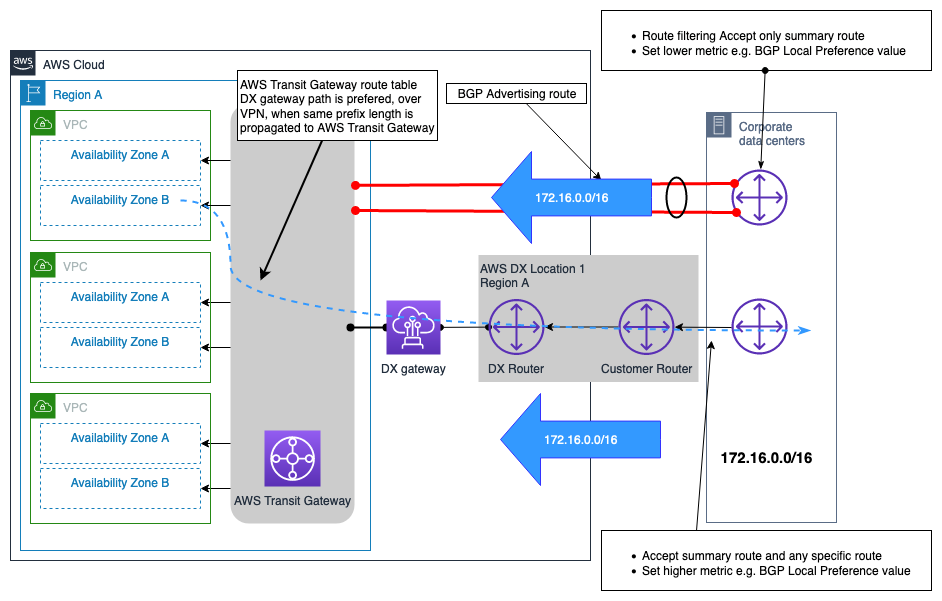
Direct Connect gateway를 transit VIF로 Transit Gateway에 연결하고, BGP Site-to-Site VPN을 함께 붙입니다. 같은 prefix라면 Direct Connect gateway에서 propagation된 경로가 VPN 경로보다 우선하므로, VPN은 Direct Connect 경로가 사라질 때만 쓰이는 백업이 됩니다.
출처Customer stories
소매
북미 1,000여 개 매장을 Fortinet FortiGate SD-WAN과 Transit Gateway Connect로 AWS에 연결하고, Transit Gateway를 리전 내·리전 간 VPC 통신과 중앙 egress 검사의 허브로 씁니다. 매장에서 AWS까지의 지연 시간이 20% 줄었다고 밝혔습니다.
사례 보기컨설팅·기술
EC2에서 직접 운영하던 서드파티 라우팅 도구를 Network Orchestration for AWS Transit Gateway와 Gateway Load Balancer로 바꿨습니다. VPC에 tag를 달면 route table association과 propagation이 자동으로 적용되며, EC2 인스턴스와 라이선스 비용이 없어졌습니다.
사례 보기보안 소프트웨어
7개 AWS 리전과 데이터센터 5곳에 걸친 수백 개 VPN 연결 관리를 Transit Gateway로 단순화하고 비용을 줄였다고 밝혔습니다.
사례 보기Pricing
Attachment마다 시간 단위 요금과 Transit Gateway가 처리한 데이터 양(GB)에 따른 요금이 붙습니다. Data processing 요금은 기본적으로 송신 측 리소스 소유 계정이 냅니다.
What's new
목적지 IP뿐 아니라 출발지 IP, 포트, 프로토콜로 트래픽을 분류해 다른 route table로 보냅니다. Attachment에는 policy table과 route table 중 하나만 연결하며, 추가 요금은 없습니다.
Client VPN endpoint를 중간 VPC 없이 Transit Gateway에 직접 연결합니다. 원격 사용자가 여러 VPC와 온프레미스에 접근할 때 원래 클라이언트 IP를 유지합니다.
기본은 송신 attachment 소유 계정이 data processing 요금을 냅니다. Metering policy로 이를 목적지 attachment 소유자나 Transit Gateway 소유자에게 배분할 수 있으며, attachment 시간 요금과 multicast에는 적용되지 않습니다.
저대역폭(사이트당 100 Mbps 이하) 원격 사이트 최대 100개를 Transit Gateway attachment 하나로 받습니다. BGP 라우팅만 지원하고 ECMP는 지원하지 않습니다.
Getting started
Transit Gateway를 네트워크 전용 계정에 만들고 RAM으로 다른 계정과 공유합니다. 고가용성을 위해 추가 Transit Gateway는 필요 없으며, 리전마다 하나를 두고 각각 고유한 ASN을 씁니다.
Transit Gateway는 CIDR이 같거나 겹치는 VPC 사이를 라우팅하지 않습니다. 연결할 VPC와 온프레미스 대역을 먼저 정리합니다.
사용하는 모든 AZ에 attachment 전용 작은 subnet(예 /28)을 만듭니다. 이 subnet들은 network ACL을 열어 두고 같은 VPC route table을 씁니다.
운영, 개발, 공유 서비스처럼 격리 단위를 정하고 association과 propagation을 설계합니다. 필요하지 않으면 route table 수는 적게 유지합니다.
VPN은 BGP로 구성하고 Direct Connect gateway와 VPN attachment에 propagation을 켭니다. Transit Gateway Flow Logs를 켜서 버려지는 패킷과 경로 문제를 확인합니다.
Next steps
콘솔이나 AWS CLI로 Transit Gateway를 만들고 VPC 두 개를 연결하는 공식 튜토리얼을 따라 해 봅니다.
Attachment subnet, network ACL, BGP VPN, route table 수 등 공식 권장 사항과 현재 설계를 비교합니다.
AWS Pricing Calculator에 attachment 수와 월 처리 데이터량을 넣어 예상 비용을 계산합니다.
현재 VPC, CIDR, 온프레미스 연결 목록을 정리해 AWS와 설계를 함께 검토합니다. 이후 VPC 몇 개로 route table 세분화와 하이브리드 경로를 PoC로 확인합니다.
Resources
이 페이지는 아래 AWS 공식 자료를 바탕으로 정리했습니다. 마지막 갱신 2026-10-17.